

トークン/ウォレットを検索
AIエージェントのセッションキーとは?アカウント抽象化が安全な自動オンチェーントランザクションを実現する仕組み
初級編
AIAIエージェントのセッションキーは、スマートアカウントおよび自動化アプリケーション向けに設計された認可メカニズムです。ユーザーは、AIエージェントに対して制限付きの署名権限を設定でき、ユーザーのウォレットのマスター秘密鍵を直接保持させることなく、指定した条件下でオンチェーン取引を実行できます。すべての取引でユーザー自身の署名が必要となる従来のウォレットとは異なり、セッションキーは、スマートアカウントの検証ルールを用いて操作範囲を制限しながら、実行権限の一部をソフトウェアエージェントに一時的に委任できます。
AIエージェントが情報検索やコンテンツ生成から自動タスク実行へと進化するにつれて、オンチェーンのやり取りでは新たなIDおよび認可に関する課題が生じています。DeFiポジションの自動管理、定期スワップの実行、サービス料金の支払いを行うエージェントには、継続的に取引を開始する能力が必要です。しかし、ウォレットのマスター秘密鍵を直接渡すと、タスクに必要な範囲を超える資産の管理権限を与える可能性があります。そのため、自動化の効率性と資産の安全性のバランスを確立することは、AIとWeb3の融合における重要な課題となっています。
アカウント抽象化、スマートアカウント、セッションキーは、この問題を解決するためのプログラム可能な技術的手段を提供します。ERC-4337などのアカウント抽象化インフラストラクチャと、きめ細かな権限制御をサポートする検証モジュールにより、ユーザーはアカウント所有権を日常的な取引実行権限から分離できます。セッションキーの仕組みを理解するには、従来の秘密鍵との違い、認可および検証プロセス、実用的なユースケース、自動取引に依然として存在するセキュリティ上の境界について、さらに分析する必要があります。
## 要点
- セッションキーは、権限が制限された一時的な署名メカニズムです。ユーザーは、ウォレットのマスター秘密鍵を渡すことなく、時間、取引金額、コントラクトアドレス、操作タイプについて指定した制限内で、AIエージェントに実行権限を付与できます。
- アカウント抽象化は、柔軟な認可の重要な基盤です。スマートアカウントは、プログラム可能な検証ロジックを用いて、AIエージェントが送信した操作が事前設定された権限に準拠しているかを判断できます。
- ERC-4337は、Ethereumの基盤となるコンセンサスプロトコルを変更することなく、スマートアカウントに取引実行フレームワークを提供します。ただし、ERC-4337自体は完全なセッションキー権限モデルを直接定義していません。具体的な機能は、引き続きウォレットおよび権限モジュールの実装に依存します。
- セッションキーは、頻繁なオンチェーン操作に伴うインタラクションコストを削減できます。ユーザーが事前認可した範囲内で、AIエージェントは、毎回マスターウォレットに署名を求めることなく、トークンスワップ、定期支払い、ポジション管理などの自動タスクを実行できます。
- 一時キーは、絶対的な安全性を保証するものではありません。認可範囲が広すぎる場合、コントラクトに脆弱性がある場合、またはキーが侵害された場合、攻撃者は有効な権限範囲内で悪意のある操作を実行できる可能性があります。
- AIエージェントによる安全な実行には、複数のメカニズムを組み合わせる必要があります。セッションキーに加え、取引シミュレーション、権限検証、支出制御、失効メカニズム、外部プロトコルリスクの管理も必要です。
## AIエージェントのセッションキーとは?通常のウォレット秘密鍵とどう違う?
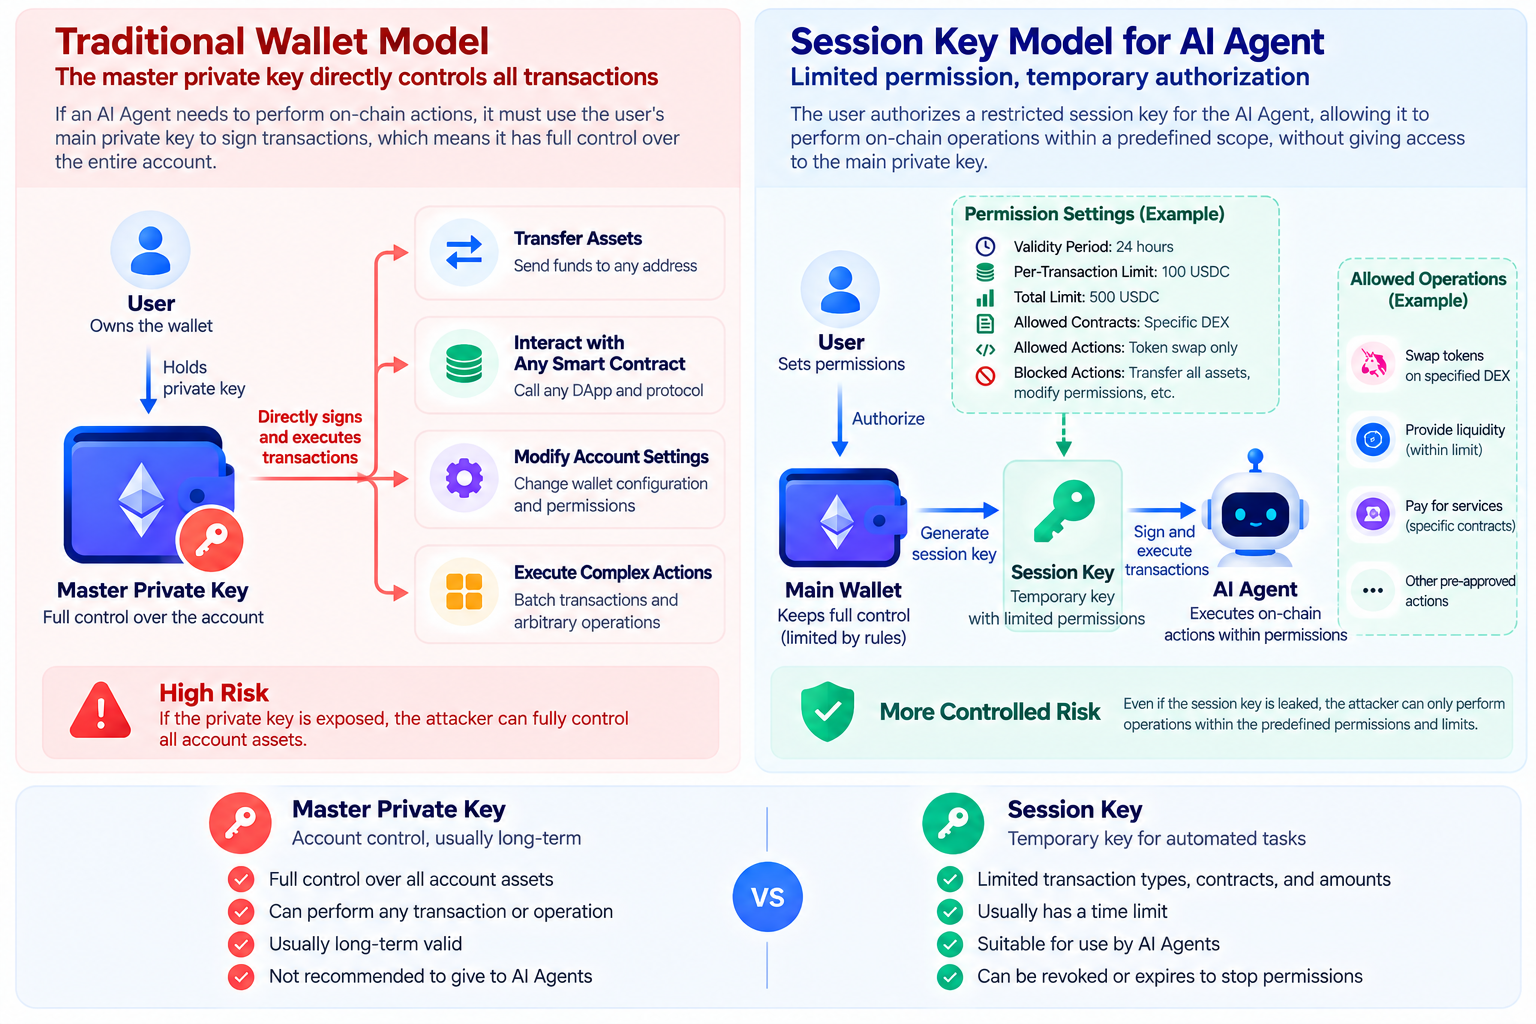
セッションキーは、通常、スマートアカウント、オンチェーンゲーム、自動化アプリケーションと併用される、権限が制限された一時的な認可キーです。その基本的な考え方は、アカウントの中核的な管理権限と日常的な実行権限を分離することです。ユーザーは引き続きマスターウォレットを通じて資産と認可ルールを管理し、AIエージェントは独立したセッションキーを使用して、許可された範囲内で取引への署名または特定の操作を実行します。
従来の外部所有アカウント(EOA)は、一般的に秘密鍵によって直接管理されます。有効な秘密鍵を持つ者は、アカウントが保有する資産および関連プロトコルのルールに従って取引を開始できます。継続的な稼働が必要なAIエージェントの場合、マスター秘密鍵をモデルや自動化プログラムに直接渡すと、運用環境の侵害、キーの漏洩、または運用ロジックの悪用が発生した際に、アカウント全体がリスクにさらされる可能性があります。
セッションキーは、認可範囲を制限することでこのリスクを軽減します。ユーザーは、セッションキーの有効期間、呼び出し可能なコントラクト、実行可能な関数、取引ごとの上限、累積支出上限を設定できます。操作を実行する前に、スマートアカウントは署名および関連ルールを確認します。条件を満たす取引のみが検証を通過できます。なお、これらの制限がすべてのセッションキー実装で本来的に利用できるわけではありません。関連するアカウントコントラクトまたは権限モジュールが、それらをサポートし、強制する必要があります。
| 比較項目 | ウォレットのマスター秘密鍵 | セッションキー |
| --- | --- | --- |
| 主な用途 | アカウント管理、中核的な認可、資産管理 | 一時的な認可と自動化操作 |
| 権限範囲 | 通常、アカウントに対する中核的な管理権限を持つ | 取引タイプ、コントラクト、金額によって制限できる |
| 有効期間 | 通常は長期 | 有効期限を設定できる |
| 取引承認 | マスターキーで直接署名 | 認可後にセッションキーで署名 |
| AIエージェントへの提供の適性 | 推奨されない | 管理された環境で使用できる |
| キー侵害の結果 | アカウント全体がリスクにさらされる可能性がある | 損失は実際の実行制限に依存する |
| 権限の取り消し | 通常、キーまたはアカウントの管理メカニズムを伴う | 有効期限または明示的な取り消しにより終了できる |
したがって、セッションキーはマスター秘密鍵を完全に置き換える新しい種類のウォレットではありません。むしろ、アカウント認可の仕組みを拡張するものです。そのセキュリティ上の価値は、キー自体の特別な暗号学的機能ではなく、権限の分離と検証可能な制限にあります。
## アカウント抽象化はセッションキーをどのようにサポートする?
アカウント抽象化(AA)は、アカウント検証および取引実行ロジックをより柔軟にする技術設計です。従来のEOAは主にプロトコルで定義された署名検証方式に依存しますが、スマートアカウントはスマートコントラクトを使用してアカウント権限を管理し、マルチシグ認可、復旧メカニズム、取引バッチ処理、カスタム認可をサポートできます。
セッションキーとアカウント抽象化のつながりは、スマートアカウントがプログラム可能なルールを使用して、取引が認可されているかどうかを判断できる点にあります。たとえば、ユーザーはAIエージェント向けに24時間有効なセッションキーを作成し、指定したDEX上の特定の取引関数のみを呼び出せるように設定できます。AIエージェントが取引を送信する際、スマートアカウントは、セッションキーの署名が有効か、認可の有効期限が切れていないか、取引先とパラメータがルールに準拠しているかを検証する必要があります。
このメカニズムにより、アカウント所有権と取引実行権限が分離されます。ユーザーは、権限の変更、認可の取り消し、中核資産の管理を行う能力を保持したまま、AIエージェントに特定の定型タスクを実行させることができます。ただし、アカウント抽象化そのものが取引の安全性を自動的に保証するわけではありません。安全性は最終的に、スマートアカウントコード、権限モジュール、およびそれらの設定の正確性に依存します。
AIエージェントにとって、アカウント抽象化の意義はウォレットのポップアップを減らすことにとどまりません。これは、スマートコントラクトによって強制可能な認可境界も確立します。AIモデルはアクションを提案し、スマートアカウントはそのアクションがユーザーによって事前設定された権限に準拠しているかを判断します。両者は異なる役割を担います。
## ERC-4337とは?セッションキーはスマートアカウントを通じてどのように取引を実行する?
ERC-4337は、Ethereumにおける重要なアカウント抽象化標準です。UserOperation、Bundler、EntryPointなどのコンポーネントを通じて、Ethereumの基盤となるコンセンサスルールを変更せずに、スマートアカウント向けの取引検証および実行フレームワークを提供します。
従来の取引モデルでは、EOAが取引に直接署名して送信します。ERC-4337では、スマートアカウントがカスタム検証ロジックを使用してユーザー操作を処理できます。ユーザーまたはアプリケーションがUserOperationを作成した後、その操作をBundlerに送信できます。Bundlerは1つ以上の操作をオンチェーン取引としてまとめ、EntryPointコントラクトを通じて検証と実行を開始します。
主なコンポーネントは以下のとおりです。
| コンポーネント | 主な機能 |
| --- | --- |
| スマートアカウント | 資産を保有し、検証ロジックと取引実行を管理する |
| UserOperation | ユーザーが実行したいアカウント操作を記述する |
| Bundler | UserOperationを収集し、オンチェーン取引を送信する |
| EntryPoint | アカウント検証、Gas決済、実行を調整する |
| Paymaster | 条件が満たされた場合に取引のGas支払いをサポートする |
| セッションキーモジュール | 特定の実装に従って一時キーおよび権限制限を検証する |
セッションキーをサポートするスマートアカウントでは、AIエージェントはセッションキーを使用してUserOperationに署名できます。その後、検証ロジックが署名と認可条件を確認します。要件が満たされていれば、取引は実行に進みます。取引が上限を超える場合、未認可のコントラクトを呼び出す場合、または期限切れの認可を使用する場合、検証モジュールはその操作を拒否する必要があります。
2つの概念を区別することが重要です。ERC-4337はスマートアカウント取引の基盤となる実行フレームワークを提供しますが、完全なセッションキー権限モデルをネイティブに定義するものではありません。セッションキーは一般に、ウォレット固有の検証ロジックまたは拡張モジュールを通じて実装されます。ERC-7579やERC-6900などのモジュラーアカウントソリューションは、権限モジュールを統合するための技術的基盤を提供できますが、サポートの程度はウォレットの実装に依存します。
## AIエージェントはセッションキーを使用して自動オンチェーン取引をどのように完了する?
DeFi資産を自動管理するAIエージェントを考えてみましょう。ユーザーが、事前設定した条件に基づいて、今後24時間以内に少額のUSDCからETHへのスワップを実行させたいとします。ユーザーは各取引に手動で署名したくなく、またウォレットのマスター秘密鍵をエージェントに渡したくないため、セッションキーをサポートするスマートアカウントを選択できます。
通常、完全なプロセスには以下の手順が含まれます。
**ステップ1:ユーザーが認可を作成する。** ユーザーはマスターウォレットを通じて認可設定に署名または送信し、AIエージェントが使用するセッションキーの公開鍵を指定するとともに、有効期間、許可するコントラクト、取引関数、資金上限を設定します。
**ステップ2:スマートアカウントが認可を記録または検証する。** ウォレットアーキテクチャに応じて、認可情報はオンチェーンに保存される場合もあれば、署名済み認可証明とオンチェーン検証ロジックを組み合わせて使用される場合もあります。どの方式であっても、取引実行時に認可の真正性と有効範囲を検証できる必要があります。
**ステップ3:AIエージェントが取引を実行するか判断する。** エージェントは、ユーザーが設定した戦略、市場データ、またはその他の条件に基づいて操作指示を生成します。たとえば、事前設定した条件が満たされた場合に、100 USDC以下のスワップを開始することがあります。
**ステップ4:AIエージェントがセッションキーで署名する。** 管理された署名環境で、AIエージェントはセッションキーを使用して操作に署名し、関連する取引インフラストラクチャを通じて送信します。ERC-4337に基づく実装では、UserOperationとBundlerを通じてこのプロセスを完了できます。
**ステップ5:検証と実行。** スマートアカウントは、セッションキー、認可期間、取引先、金額制限を確認します。すべての条件が満たされていれば、操作は実行に進めます。ルールに違反している場合、取引は拒否される必要があります。
**ステップ6:認可の期限切れまたは取り消し。** セッション終了後、キーは対応する権限を失う必要があります。ユーザーは、ウォレットがサポートする失効メカニズムを通じて認可を早期に終了することもできます。ただし、失効が即時に有効になるか、オンチェーン取引を必要とするかは、具体的な実装に依存します。
### セッションキー認可の例
以下は、AIエージェントの取引機能を制限する方法を説明するための仮想的な権限設定です。特定のウォレットがこれらすべてのパラメータをすでにサポートしていることを意味するものではありません。
| 認可条件 | 例 |
| --- | --- |
| 有効期間 | 24時間 |
| 許可される資産 | USDC |
| 許可される操作 | USDCをETHにスワップ |
| 取引ごとの上限 | 100 USDC |
| 累積上限 | 500 USDC |
| 対象コントラクト | 指定および検証済みのDEXコントラクト |
| 禁止される操作 | 他の資産の送金、アカウント権限の変更、アカウントモジュールのアップグレード |
| 失効方法 | マスターウォレットを通じてセッションキー認可を取り消す |
取引コントラクトアドレスの制限だけでは不十分な場合があることに注意が必要です。一部のコントラクトは、複雑なルーティングや任意の外部呼び出しをサポートしています。権限モジュールが関数セレクタ、取引パラメータ、実際の資産フローを検証せず、対象アドレスのみを確認する場合、AIエージェントは正当に見える認可範囲内であっても、高リスクな操作を実行できる可能性があります。
## ERC-4337、ERC-7579、ERC-7715とセッションキーの関係は?
セッションキーは、ERC-4337のみで定義された統一標準ではありません。Ethereumエコシステムにおける複数のアカウント抽象化および権限管理標準は、取引実行、アカウントのモジュール性、アプリケーション認可をそれぞれ異なる観点から扱っています。
ERC-4337は主に、スマートアカウントがユーザー操作を送信、検証、実行する方法を扱います。アカウントがカスタム検証ロジックを使用することを可能にしますが、すべてのウォレットが採用すべきセッションキーソリューションを指定するものではありません。
ERC-7579はモジュラー型スマートアカウントインターフェースに焦点を当て、アカウントがさまざまな種類のモジュールを通じて検証および実行機能を拡張できるようにします。関連アーキテクチャをサポートするウォレットはセッションキー検証モジュールを統合できますが、この標準自体は、すべてのウォレットが同じ権限設定をサポートすることを意味しません。
ERC-6900もモジュラー型スマートアカウントを対象とし、プラグインと権限管理メカニズムを重視しています。複雑なアカウント機能に対して構造化された拡張方法を提供できますが、実装間では依然として互換性の違いが存在する可能性があります。
ERC-7715は、アプリケーションがウォレットに実行権限をリクエストする方法に焦点を当てています。この設計により、DAppは有効期間などのルールとともに特定の操作に対する認可をリクエストでき、毎回手動確認を必要としない後続取引をサポートします。2026年10月時点で、ERC-7715はドラフト段階にあります。そのインターフェース設計を、すべてのウォレットですでに採用されている統一実装と理解すべきではありません。
これらの標準の関係は、次のように理解できます。ERC-4337は取引実行の基盤を提供し、モジュラーアカウント標準はアカウント機能の拡張を支援し、権限リクエスト標準はアプリケーションとウォレット間の認可インタラクションを改善します。セッションキーは、特定のアカウントおよび認可実装の上に構築された利用パターンです。
## セッションキーはAIエージェント向けにどのようなオンチェーン自動化シナリオを実現できる?
セッションキーの主な価値は、継続的に操作を実行する必要があるアプリケーションが、すべての取引で手動のユーザー署名に依存せずに済むことです。AIエージェントの場合、ウォレットに対応する権限制御があり、自動化戦略が適切に検証されていることを前提に、この機能は複数のオンチェーンユースケースをサポートできます。
**DeFiポジション管理**では、AIエージェントは事前設定した条件に基づいて資産比率、融資のヘルスファクター、流動性の変化を監視し、認可範囲内でリバランス操作を実行できます。たとえば、ユーザーは、未知のアドレスへの資金送金を防ぎながら、特定のプロトコル内で限られた金額の資産をエージェントが調整することを許可できます。ただし、市場変動、オラクルの問題、または戦略上の誤りにより、エージェントが取引損失を被る可能性はあります。
**定期的なオンチェーン支払い**では、セッションキーはサブスクリプション料金の自動支払い、データサービスの購入、特定APIの呼び出しをサポートできます。継続的な稼働が必要なエージェントにとって、支払いごとに手動認可を求めるよりも、使用量に応じた決済の方が便利な場合があります。これらのアプリケーションでは、異常な呼び出しによる継続的な請求を防ぐため、支払先、支払期間、累積金額を明確に定義する必要があります。
**オンチェーンゲームおよびデジタル資産のやり取り**では、プレイヤーは、毎回ウォレット確認ウィンドウを表示させることなく、低リスクかつ高頻度の操作をアプリケーションに認可できます。AIエージェントによって操作されるゲームキャラクターについても、セッションキーにより、呼び出し可能なゲームコントラクトおよび使用可能な資産を制限できます。
**AIエージェントの協調ネットワーク**では、異なるエージェントがデータの購入、外部サービスの呼び出し、コンピューティングリソースの交換を行う必要がある場合があります。制限付き認可により、エージェントは一定の上限内で支払いを行えます。ただし、信頼できるマシン間取引ネットワークを構築するには、サービス検証、ID管理、紛争解決メカニズムも必要です。
## セッションキーはERC-20トークン承認とどう異なる?
セッションキーとERC-20トークン承認はいずれも認可に関係しますが、制御する対象と権限範囲は異なります。
ERC-20トークン承認では一般に、指定したSpenderアドレスが`transferFrom`を呼び出して、承認された金額の範囲内でトークンを移転できます。これは主に、ユーザーに代わってエージェントに完全なアカウント操作を実行させる認可ではなく、特定トークンの支出権限を管理するものです。
セッションキーは、スマートアカウント操作に署名するために使用でき、サポートされる実装では、対象コントラクト、関数、有効期間、その他の条件を制限できます。その制御範囲は単一トークンの認可より柔軟な場合がありますが、これは権限モジュールがより多くの取引パラメータを正しく検証する必要があることも意味します。
| 比較項目 | ERC-20トークン承認 | セッションキー |
| --- | --- | --- |
| 主な機能 | 指定アドレスにトークン許容量の使用を認可する | 一時的な署名者に制限付き操作の実行を認可する |
| 制御対象 | 特定トークンの支出権限 | スマートアカウントの操作権限 |
| 時間制限 | ERC-20標準自体には共通の有効期限メカニズムがない | 特定の実装を通じて設定できる |
| コントラクトおよび関数の制限 | 主にSpenderとそのコントラクトロジックに依存する | 権限モジュールを通じて制限できる |
| 典型的なユースケース | DEXおよびレンディングプロトコルでのトークン利用 | AIエージェント、自動タスク、オンチェーンゲーム |
| 主なリスク | 過剰な許容量および悪意のあるSpender | 過剰な権限、キー侵害、検証上の脆弱性 |
特に重要なのは、セッションキーの支出上限が、アカウントがサードパーティコントラクトに以前付与したトークン承認をカバーしない可能性があることです。AIエージェントに複雑な実行機能を持つコントラクトの呼び出しを許可する場合、そのコントラクトが既存の承認を使用して資産を移転できるかを確認する必要があります。したがって、安全な自動アカウントでは、セッションキー権限とトークン認可リスクの両方を管理する必要があります。
## セッションキーは本当に安全?AIエージェントによる自動取引にはどのようなリスクがある?
セッションキーはAIエージェントの権限を制限できますが、オンチェーン自動取引が完全に安全であることを保証するものではありません。セキュリティは、キー管理、認可範囲、スマートアカウントの検証ロジック、外部プロトコルの信頼性に依存します。これらの領域のいずれかで問題が発生した場合、ユーザーがマスター秘密鍵を開示していなくても、資産を失う可能性があります。
1. **認可範囲が広すぎる。** ユーザーがAIエージェントに多数のコントラクトの呼び出しを許可したり、長期間にわたって高い支出上限を設定したりした場合、セッションキーを入手した攻撃者は、それらの権限を利用して悪意のある取引を実行できる可能性があります。特に、任意のコントラクト呼び出しや複雑なバッチ取引が許可されている場合、単純な支出上限では資金移転を防ぐのに十分でない可能性があります。
2. **スマートアカウントおよび権限モジュールの脆弱性。** 検証モジュールが取引パラメータ、認可状態、または累積上限を正しく確認しない場合、意図された範囲を超える操作を許可する可能性があります。たとえば、システムが各取引の金額を制限していても、累積支出を確実に記録していない場合、攻撃者は繰り返し取引を通じてより多くの資産を消費できる可能性があります。
3. **AIエージェントの意思決定リスク。** エージェントは、不正確なデータ、悪意のあるWebコンテンツ、またはプロンプトインジェクション攻撃の影響を受け、ユーザーの実際の意図を反映しない取引を生成する可能性があります。セッションキーは権限範囲を超える操作を防止できますが、認可範囲内の誤った取引を防止できない場合があります。500 USDCの使用を認可されたエージェントであっても、判断ミスによりその500 USDCを失う可能性があります。
4. **キー保管および運用環境のリスク。** セッションキーの秘密鍵がサーバー、ログ、または安全でないアプリケーション環境に平文で保存されている場合、盗まれる可能性があります。認可期間が短い場合でも、攻撃者は有効期間中に許容量全体を素早く使用する可能性があります。実際の導入では、リスクを軽減するため、安全なキー保管、アクセス制御、ログ管理、異常検知を使用する必要があります。
したがって、セッションキーは、自動取引の完全なセキュリティソリューションではなく、リスクを制限するためのツールとして捉えるべきです。
## AIエージェント向けにより安全なセッションキー権限をどのように設計できる?
セッションキー権限を設計する際の基本原則は、**最小権限の原則**です。タスクの完了に必要な操作機能のみを付与し、有効期間を可能な限り短くし、資金額を制限し、呼び出し可能な外部コントラクト数を減らします。
単純な定期スワップタスクの場合、ユーザーは資産タイプ、対象プロトコル、取引関数、取引ごとの金額、累積上限を制限できます。エージェントに任意のコントラクト呼び出しを直接許可すべきではありません。レンディングまたは流動性管理を伴うタスクでは、ユーザーは取引失敗、価格スリッページ、清算リスク、複雑なコントラクト呼び出しによる追加的な影響も考慮する必要があります。
権限設定に加えて、取引実行前のシミュレーションと確認も重要です。操作を送信する前に、システムは予想される資産変動、取引コスト、呼び出し経路を評価し、異常な結果を遮断できます。取引シミュレーションは特定の状態における予測結果を反映するものであり、取引がブロック内で実行される際の実際の結果が完全に同じになることを保証するものではない点に注意が必要です。
ユーザーは、現在有効なセッションキー認可を確認でき、異常な活動を検知した場合には速やかに取り消せる必要があります。長期間稼働する必要があるAIエージェントについては、短い認可期間を採用し、段階的に上限を引き上げ、定期的な再認可を求めることで、一度に過剰な権限を付与することを避けられます。
システムアーキテクチャの観点では、AIエージェントのタスク計画、取引構築、キー署名を適切に分離する必要があります。モデルは操作を提案できますが、その出力が単独で権限検証を回避してはなりません。資金操作に対する最終的な制御は、独立した署名および戦略検証メカニズムによって提供されるべきであり、自動化が明確に定義されたセキュリティ境界に従うようにする必要があります。
## セッションキーはAIエージェントが情報ツールからオンチェーン実行へ進化するうえでどのように役立つ?
現在、多くのAIエージェントは情報検索、データ分析、タスク計画に焦点を当てています。その出力では通常、ユーザーが手動でアクションを確認し実行する必要があります。セッションキーとアカウント抽象化を組み合わせることで、一部のタスクは推奨の生成を超え、実際のオンチェーン操作へと拡張でき、意思決定と実行の距離を縮められます。
たとえば、DeFi市場を分析するAIエージェントは、まず資産配分が目標から逸脱していることを特定し、次に事前設定した戦略に基づいて取引を構築できます。ユーザーがセッションキーを通じて関連する権限をすでに付与している場合、エージェントはマスターウォレットに繰り返し署名を求めることなく操作を送信できます。継続的に実行する必要があるタスクでは、このメカニズムにより手動介入を減らせますが、より信頼性の高い監視および異常処理も必要になります。
より広い技術発展の観点から見ると、セッションキーは、AIエージェントがマシンエコノミーに参加できるようにする重要な認可コンポーネントの1つでもあります。エージェントが外部サービスを呼び出し、コンピューティングリソースを購入し、支払いを行えるようになると、ユーザーには、エージェントに行動能力を与えつつ、資金へのアクセスを制限するメカニズムが必要になります。プログラム可能なアカウントと一時的な認可は、このための実行可能な技術的基盤を提供します。
ただし、セッションキーが主に扱うのは、**誰がどの操作を実行する権限を持つか**であり、**その操作を実行する価値があるか**ではありません。AIエージェントの経済的判断、外部情報の信頼性、取引戦略のリスクには、依然として独立した制御メカニズムが必要です。AIエージェントが信頼できるオンチェーン実行参加者になるためには、アカウントセキュリティ、エージェントの信頼性、アプリケーションプロトコルのセキュリティがともに発展する必要があります。
## まとめ
AIエージェントのセッションキーは、一時キーとプログラム可能な認可ルールを通じて、スマートアカウントの中核的な管理権限と自動取引実行権限を分離する技術メカニズムです。ユーザーはマスター秘密鍵を公開することなく、時間、特定のコントラクト、操作タイプ、資金額について定義した制限内で、AIエージェントに実行権限を付与できます。
アカウント抽象化は、セッションキーの重要な技術基盤を提供します。ERC-4337により、スマートアカウントはカスタム検証ロジックを使用してオンチェーン操作を処理できます。ERC-7579やERC-6900などのモジュラーアカウントソリューションは権限管理機能の拡張を支援でき、ERC-7715はアプリケーションとウォレット間で実行権限をリクエストするための、より標準化されたアプローチを探求しています。これらのメカニズムは、Web3ウォレットが単純な資産署名ツールから、プログラム可能な認可機能を持つアカウントシステムへと進化することを支えています。
AIエージェントにとって、セッションキーの意義は取引確認の回数を減らすことにとどまりません。明確に定義された権限境界内で、エージェントがオンチェーンタスクを実行できるようにします。DeFi自動化、オンチェーン支払い、マシン間取引が発展するにつれ、この機能はAIとWeb3をつなぐ重要なインフラストラクチャとなる可能性があります。
ただし、セッションキーでは、スマートコントラクトの脆弱性、キー侵害、AIの意思決定エラーなどのリスクを排除できません。最小権限の設定、支出上限、取引検証、取り消し可能な認可を組み合わせることによってのみ、ユーザーは自動化の効率性を高めつつ、資産リスクをより効果的に制御できます。
## FAQ
### AIエージェントのセッションキーとは?
セッションキーは、権限が制限された一時的な署名キーです。ウォレットのマスター秘密鍵を取得することなく、ユーザーが事前認可した時間、金額、操作の制限内で、AIエージェントがオンチェーン取引を実行できるようにします。
### セッションキーはウォレット秘密鍵とどう異なる?
ウォレットのマスター秘密鍵は通常、アカウントに対する中核的な管理権限を持ちます。一方、セッションキーは部分的かつ一時的な実行権限しか持たない場合があります。主な違いは、必ずしも基盤となる暗号アルゴリズムではなく、認可範囲にあります。
### セッションキーはERC-4337を使用する必要がある?
必ずしも必要ではありません。セッションキーは、異なるスマートアカウントまたは委任認可アーキテクチャを通じて実装できます。ERC-4337は一般的なアカウント抽象化の実行フレームワークですが、すべてのセッションキーがこれに依存する必要はありません。
### ERC-4337はセッションキーをネイティブにサポートしている?
ERC-4337はスマートアカウントがカスタム検証ロジックを使用することを可能にしますが、統一されたセッションキー権限モデルを直接定義するものではありません。具体的な機能は通常、ウォレット、検証モジュール、またはその他の認可メカニズムによって実装されます。
### セッションキーはAIエージェントの取引金額を制限できる?
はい。ただし、ウォレットおよび権限モジュールが支出上限の確認をサポートし、正しく強制する必要があります。取引ごとの上限、累積上限、資産タイプの制限は、すべてのセッションキーソリューションにおけるデフォルト機能ではありません。
### セッションキーが侵害されてもウォレット資金は安全?
必ずしも安全ではありません。攻撃者は認可期間中にセッションキーを使用して、許可された操作を実行する可能性があります。資金額を制限し、有効期間を短縮し、認可を迅速に取り消すことで潜在的な損失を軽減できますが、リスクがゼロであることは保証できません。
### セッションキーは自動DeFi取引に使用できる?
はい。関連する機能を備えたスマートアカウントは、指定したプロトコルおよび支出上限の範囲内で、AIエージェントにスワップ、リバランス、その他の操作の実行を認可できます。ただし、取引戦略、価格スリッページ、プロトコルの脆弱性により、損失が発生する可能性はあります。
### セッションキーとERC-7715の関係は?
ERC-7715は、ウォレットに実行権限をリクエストするためのドラフト標準です。アプリケーションがウォレットに制限付き認可をリクエストできるようにします。セッションキーのユースケースと関連していますが、すべてのウォレットが採用する必要がある統一されたセッションキー実装と同じものではありません。
著者: Learn Team
* 本情報はGate Web3が提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGate Web3を参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
関連記事
初級編
ERC-8183とは何か──AIエージェントの商業標準および分散型エージェント経済の基盤について解説
ERC-8183は、Virtuals ProtocolとEthereum dAIチームが開発したAgent Commerceの標準規格です。オンチェーンエスクローやタスクライフサイクル管理、評価機構を活用し、AI Agents間の信頼性ある取引を実現するとともに、分散型AI経済の中核インフラを構築します。
初級編
AI時代におけるトークンコストの削減方法:プロンプト最適化からモデル選択までの実践的な戦略
本記事は、AI時代においてトークンコストを最小限に抑えるための主要な戦略を包括的に分析しています。プロンプト最適化、コンテキスト圧縮、出力制御、画像やPDF処理、キャッシュ戦略、モデルタスクの割り当てなどが含まれます。これらの手法を活用することで、個人やチームはパフォーマンスを維持しながらAIの利用コストを削減できます。
初級編
Athene Network(ATN)とは何でしょうか?AIとブロックチェーンが一体となったエコシステムで、両者の融合について解説します。
Athene Network(ATN)は、人工知能とブロックチェーン技術を融合した革新的なプラットフォームです。安全な決済や分散型ガバナンス、エコシステムの統合に注力しています。金融・エンターテインメント・クリエイティブコラボレーション分野に新たなアプリケーションと価値を提供することを目標としています。
初級編
RoboForceとは?AIロボット労働力プラットフォームの技術的アプローチと業界展望に関する包括的分析
RoboForceは、AI主導のロボティックワークフォースシステムを専門とする新興企業です。高精度なロボティクスと自動化技術を活用し、危険で反復的な作業を代替します。本記事では、RoboForceの技術アーキテクチャ、実用的な活用事例、業界内での今後の展望について詳しく考察します。
初級編
Claude Code ソースコード流出:デプス業界分析—Anthropicのビジョンは単なるAIコーディングアシスタントにとどまらず、はるかに広範な領域へと拡大しています
Claude Codeのソースコード漏洩事件は、単なる技術的なミスにとどまらず、Anthropicのプロダクト戦略を早期に示すものとなっています。バックグラウンド運用や自動実行、複数エージェントによる協働、権限の自動化などがその特徴です。本記事では、業界の観点から、AnthropicがClaude Codeで今後取り得る可能性の方向性について分析します。
初級編
なぜNFTは無価値になったのか?熱狂から現実へ、暗号資産アートの省察
暗号資産市場が弱気相場に突入し、NFTの取引高は大幅に減少しました。投資家の間ではその価値を疑問視する声が高まっており、中にはNFTは無価値だと断言する投資家もいます。